はじめに
面 和毅さん著のランサムウェア攻撃対策マニュアル サイバーセキュリティ事例研究と防衛戦略(金庫本)を読んでみたので、感想の投稿です。
https://gihyo.jp/book/2026/978-4-297-15834-7
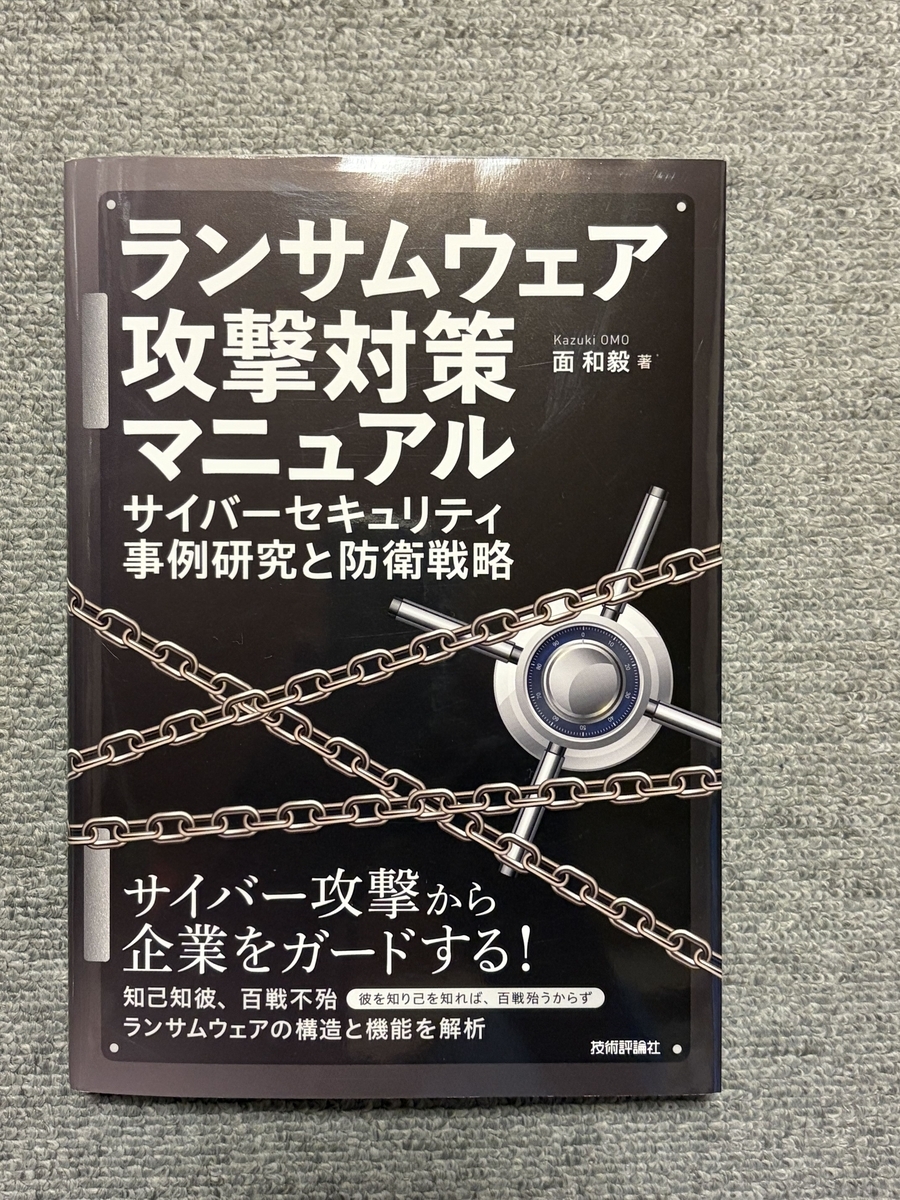
本を手に取って思いましたが、表紙いいデザインですね!
金庫に鎖が巻かれており、"守る"という意味が込められているとのことです。
通称、金庫本。
感想
目次はこちらを見て頂ければ掲載されているので割愛しますが、
以下の章立てで357ページという書籍です。
第1章 ランサムウェア攻撃とは
第2章 ランサムウェア攻撃を理解するための専門用語
第3章 ランサムウェア攻撃の流れ
第4章 ランサムウェア攻撃に備える
第5章 インシデント発生!そのときどうする?
第6章 ランサムウェア攻撃の対応事例
付録A 脆弱性情報収集
付録B CVSSのMetric Groupと要素(脆弱性の特性)
付録C SIEM詳細
付録D 脅威ハンティングの実例
1章・2章はランサムウェア攻撃を理解するための基礎や用語の解説となります。
1989年に最初のランサムウェアが確認されてから現在に至るまでの歴史や傾向、体制(IAB・アフィリエイト・RaaSプロバイダ)、タイプ(二~四重・ノーウェア)、各国での取り組み、用語、CVEなど脆弱性に関する詳細が語られています。
それ以降は、章のタイトルに沿った内容が語られています。
この書籍の最もよいところですが、
これだけの内容が日本語で整理され書かれていることかなと思います。
セキュリティを専門としている方はもちろん、そうではないエンジニアも手元に置いておいて損はない一冊かなと思います。
まさに"金庫本"。
いきなり全てを理解するのは難しいかもしれませんが、
セキュリティに関して使われる用語を覚えておき、業務の中で出てきた際に見たことあるという風になっていることが重要かなと思います。
あと個人的にいいなと感じたのは、EDRなどゼロトラストを構成する要素や用語、ランサムウェア対策/事例、脆弱性データベースなどについて読みやすいが詳細な情報まで書かれていることが実践向きだなと思いました。
もしかしたら、そのあたりは編集する中で強く意識された点なのかなとも想像しました。
いい本とのめぐり合わせに感謝です!
